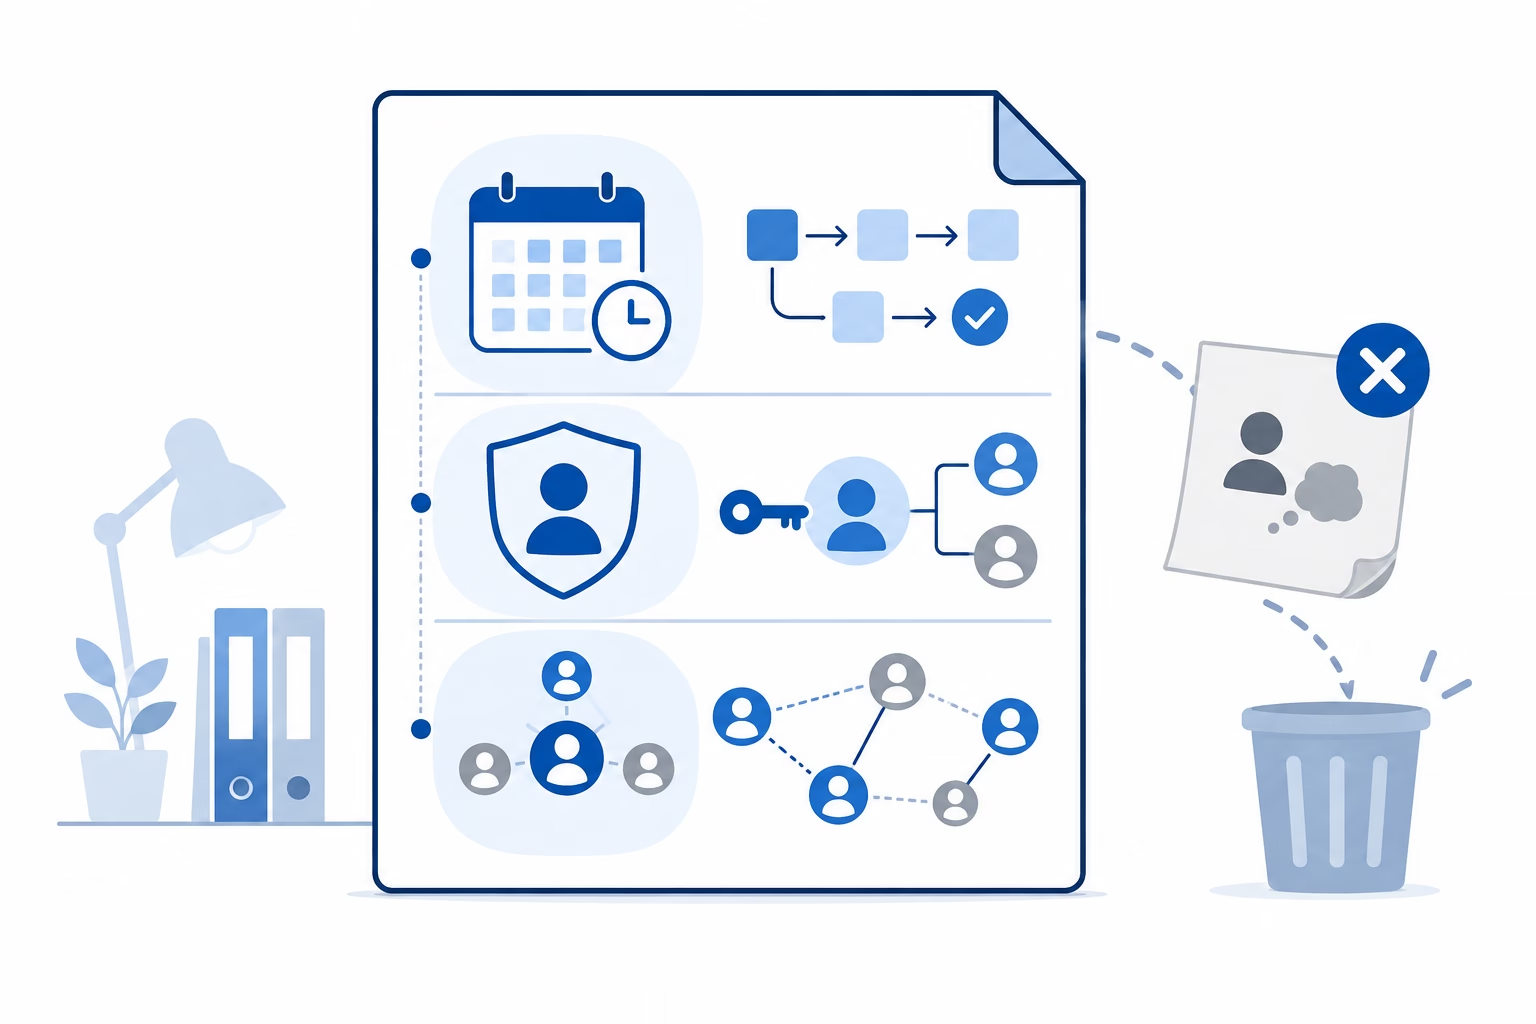
퇴사 인수인계에서 가장 어려운 일은 많이 쓰는 것이 아니라 경계를 정하는 일이다. 다음 담당자가 마감을 이어 가려면 일정과 파일 위치가 필요하지만, 비밀번호나 동료에 대한 인상까지 알 필요는 없다.
판단 기준은 업무 연속성과 적절한 보관처다. 일정은 다음 행동과 완료 조건으로, 시스템은 필요한 역할과 권한 부여자로, 사람 정보는 연락 목적과 공식 경로로 남긴다. 인증정보와 불필요한 개인정보는 인계 문서 밖에서 회사의 관리 절차로 처리해야 한다. 이 글은 퇴직 통보기간이나 계약상 의무를 다루는 법률 안내가 아니다.
일정은 날짜보다 다음 행동이 보여야 한다
시간이 부족하다면 모든 업무를 매뉴얼로 만들 필요는 없다. 퇴사 뒤 처음 돌아오는 주간·월간 업무 주기 안에서 마감, 승인, 갱신, 장애 가능성이 있는 일을 먼저 고른다. ‘30일’처럼 하나의 기간을 모든 조직에 적용하기보다 급여일, 월말 결산, 캠페인 종료일 등 실제 운영 주기에 맞추는 편이 낫다.
각 항목에는 해야 할 일, 기한, 현재 상태, 완료 조건, 확인 위치를 함께 쓴다. ‘9월 캠페인 진행 중’만으로는 다음 행동을 판단하기 어렵다. ‘9월 12일까지 소재 최종본 전달, 승인 메일 수신 뒤 광고관리자에서 예약 상태 확인’처럼 쓰고 원본 파일이나 대시보드의 위치를 연결해야 한다. 일정이 확정되지 않았다면 추측한 날짜 대신 결정권자와 다음 확인일을 남긴다.
사람에 대한 평가는 관찰 가능한 운영 정보로 바꾼다. ‘거래처의 답이 느리다’가 아니라 ‘최근 세 차례 견적 회신에는 각각 며칠이 걸렸으며 계약 변경은 구매팀 승인 뒤 가능했다’고 적는 방식이다. 표본이 적거나 측정 기록이 없다면 ‘통상’이라고 단정하지 말고, 확인된 사례의 날짜와 현재 대기 상태만 기록한다.
권한은 비밀번호가 아니라 역할로 넘긴다
접근 인계 항목에는 서비스명, 업무 목적, 필요한 역할, 권한을 부여할 관리자, 처리 시한과 확인 결과가 들어가면 된다. ‘광고 관리자 계정 전달’보다 ‘성과 확인용 조회 역할, 운영 관리자에게 요청, 퇴사 전 로그인 확인’이 안전하고 실행하기 쉽다.
비밀번호나 복구 코드를 일반 문서와 메신저로 넘기면 누가 어떤 작업을 했는지 추적하기 어려워진다. 영국 국가사이버보안센터는 업무 계정 공유가 사용자별 인증과 감사 기록을 약화한다며, 가능한 경우 계정 공유 대신 다른 계정에 권한을 위임하라고 권고한다. 서비스가 위임을 지원하지 않아 공동 비밀정보가 꼭 필요하다면 일반 인계 문서가 아니라 조직이 승인한 기업용 비밀번호 관리 절차를 따라야 한다. NCSC의 시스템 소유자용 비밀번호 관리 안내가 이 구분을 설명한다.
다단계 인증도 퇴사자의 개인 전화나 인증 앱을 그대로 물려주는 방식으로 처리하지 않는다. 관리자가 후임자 계정에 새 인증 수단을 등록하고, 퇴사자에게 연결된 수단을 해제했는지 확인해야 한다. 미국 사이버보안·인프라보안국은 이메일, 파일 저장소, 원격 접속에 MFA를 적용하고 관리자 계정과 민감정보 취급 계정을 우선하라고 권고한다. 다만 이는 구체적인 인계 절차가 아니라 계정 보호 원칙이므로, 실제 등록·해제 순서는 서비스의 관리자 지침을 확인해야 한다. CISA의 Require Multifactor Authentication에서 권고 범위를 확인할 수 있다.
개인 드라이브에 묶인 파일은 계정 유형부터 확인한다. 구글 드라이브에서는 이미 공유한 상대에게 파일이나 폴더의 소유권을 이전할 수 있지만, 직장·학교 계정은 같은 조직 사용자에게만 이전할 수 있다. 폴더 소유권을 바꿔도 폴더 안 파일의 소유자는 자동으로 바뀌지 않는다는 제한도 있다. 따라서 Google Drive Help의 Make someone else the owner of your file을 기준으로 대상 계정, 내부 파일, 이전 완료 여부를 따로 점검해야 한다.
공유 드라이브에서는 개인 파일과 권한 구조가 다르다. Google Workspace 관리자와 Manager 역할은 구성원 추가와 접근 수준 변경을 통제하고, 파일·폴더를 공유하거나 삭제할 수 있는 범위는 역할마다 다르다. Google Workspace Learning Center의 How file access works in shared drives에 따라 후임자가 실제 업무에 필요한 최소 역할을 정하고, 그 역할을 부여할 수 있는 관리자를 함께 적는다.
사람 정보는 연락 목적만 남긴다
외부 파트너와 내부 협업자 정보에는 회사명, 업무상 역할, 공식 연락 경로, 연락할 사유, 합의된 다음 단계가 우선한다. 개인 휴대전화나 개인 메일이 유일한 연락 경로라면 무조건 복사하지 말고 당사자의 동의, 조직 정책, 계약 관계를 확인한다. 가능하면 공용 메일함이나 회사가 관리하는 주소록으로 옮긴다.
성격, 사적 관계, 갈등에 대한 해석은 다음 담당자의 행동을 정하는 데 필요하지 않다. ‘누구와 사이가 좋지 않다’는 말 대신 ‘계약 변경안은 법무 검토 후 회신한다’처럼 현재 확인된 절차를 적는다. 의견을 반드시 보존해야 하는 인사 기록이라면 인수인계 문서와 분리하고, 사실과 의견 및 작성자를 구별해야 한다.
영국 정보위원회는 고용기록을 보유할 때 목적에 필요한 최소한의 개인정보만 두고, 정보의 정확성과 보유기간도 관리해야 한다고 안내한다. 이 자료는 영국 데이터 보호법에 관한 것이어서 국내 법률의 직접 기준은 아니다. 다만 인계 문서에 사람 정보를 넣기 전에 목적, 필요 범위, 보관기간을 묻는 실무 원칙을 뒷받침한다. 자세한 조건은 ICO의 Collecting and keeping employment records에서 확인할 수 있다.
문서를 읽는 대신 실제로 한 번 실행한다
인계 문서를 진행 업무, 파일과 접근 요청, 업무 연락 경로로 나누면 필요한 내용을 찾기 쉽다. 세 묶음을 같은 분량으로 채울 필요는 없다. 업무의 위험과 마감에 따라 필요한 정보가 달라진다.
완료 여부는 문서 길이가 아니라 재현 가능성으로 확인한다. 후임자나 팀장이 문서만 보고 파일 하나를 열고, 자기 계정으로 필요한 권한을 요청하고, 가장 가까운 마감의 현재 상태와 다음 행동을 설명해 보게 한다. 막힌다면 설명을 무작정 늘리지 말고 링크, 권한 부여자, 완료 조건, 결정권자 가운데 빠진 항목을 보완한다.
권한 점검표에서는 한 서비스를 한 행으로 두되 완료 결과를 둘로 나눈다. 후임자는 자기 계정으로 필요한 파일과 기능에 접근해 실제 업무 동작 하나를 수행하고, 관리자는 퇴사자 계정의 접근 권한과 개인 MFA 수단이 종료됐는지 확인한다. 둘 중 하나라도 확인되지 않았다면 인계는 끝난 것이 아니다. 개인 Google Drive 파일은 계정 유형도 적는다. 개인 계정의 이전 요청은 새 소유자가 수락해 실제 소유자 표시가 바뀌었는지 확인하고, 업무·학교 계정은 같은 조직 안에서 이전됐는지와 폴더 내부 파일의 소유자를 따로 확인한다.
최종본을 검토할 때는 정보마다 세 가지를 묻는다. 이 정보가 없으면 다음 담당자가 업무를 진행할 수 있는가, 사실과 공식 절차로 표현할 수 있는가, 원본 시스템이나 제한된 관리자 기록에 보관하는 편이 더 알맞은가. 이 기준에 맞는 일정·파일 위치·승인 경로·업무 연락처는 남긴다. 비밀번호, 복구 코드, 검증되지 않은 추측과 불필요한 인물평가는 제외한다.
참고 자료
- Google Drive Help, 「Make someone else the owner of your file」
- Google Workspace Learning Center, 「How file access works in shared drives」
- Cybersecurity and Infrastructure Security Agency, 「Require Multifactor Authentication」
- National Cyber Security Centre, 「Password administration for system owners」
- Information Commissioner's Office, 「Collecting and keeping employment records」