팀 문서를 한 사람의 내 드라이브에 모아 공유하면 처음에는 간단하다. 그러나 담당자의 계정이 삭제되거나 업무가 넘어갈 때는 파일 소유와 접근 권한을 다시 정리해야 한다. 퇴사 뒤에도 조직이 관리해야 할 자료라면 저장 위치부터 개인 계정과 분리하는 편이 낫다.
Google Workspace의 공유 드라이브에서는 파일이 개인이 아닌 팀의 소유가 된다. 구성원이 나가고 관리자가 그 계정을 삭제해도 공유 드라이브에 추가하거나 만든 파일은 남는다. 다만 공유 드라이브는 직장·학교 계정에서 제공되며, 사용 가능 여부와 외부 공유 범위는 조직의 버전과 관리자 설정에 좌우된다. Google Workspace 학습 센터의 내 드라이브와 공유 드라이브 비교를 기준으로 보면 선택의 출발점은 협업 인원보다 소유 주체다.
퇴사 뒤에도 관리할 팀 자산은 공유 드라이브에 둔다
업무 매뉴얼, 공용 템플릿, 완료된 프로젝트 산출물처럼 담당자가 바뀌어도 조직이 보존하고 관리해야 하는 파일은 공유 드라이브에 두는 것이 맞다. 내 드라이브에는 개인 업무 메모나 공개 범위를 정하지 않은 초안을 두고 필요한 항목만 공유할 수 있다. 여러 사람이 읽는다는 이유만으로 모든 파일을 옮길 필요는 없다.
따라서 판단 기준은 “지금 함께 보는가”보다 “작성자가 떠난 뒤에도 팀이 책임질 자료인가”에 가깝다. 공유 드라이브 멤버가 탈퇴해도 그 사람이 추가한 파일이 유지된다는 점은 Google 드라이브 고객센터의 공유 드라이브 안내에서도 확인된다.
민감도가 다르면 드라이브의 경계부터 나눈다
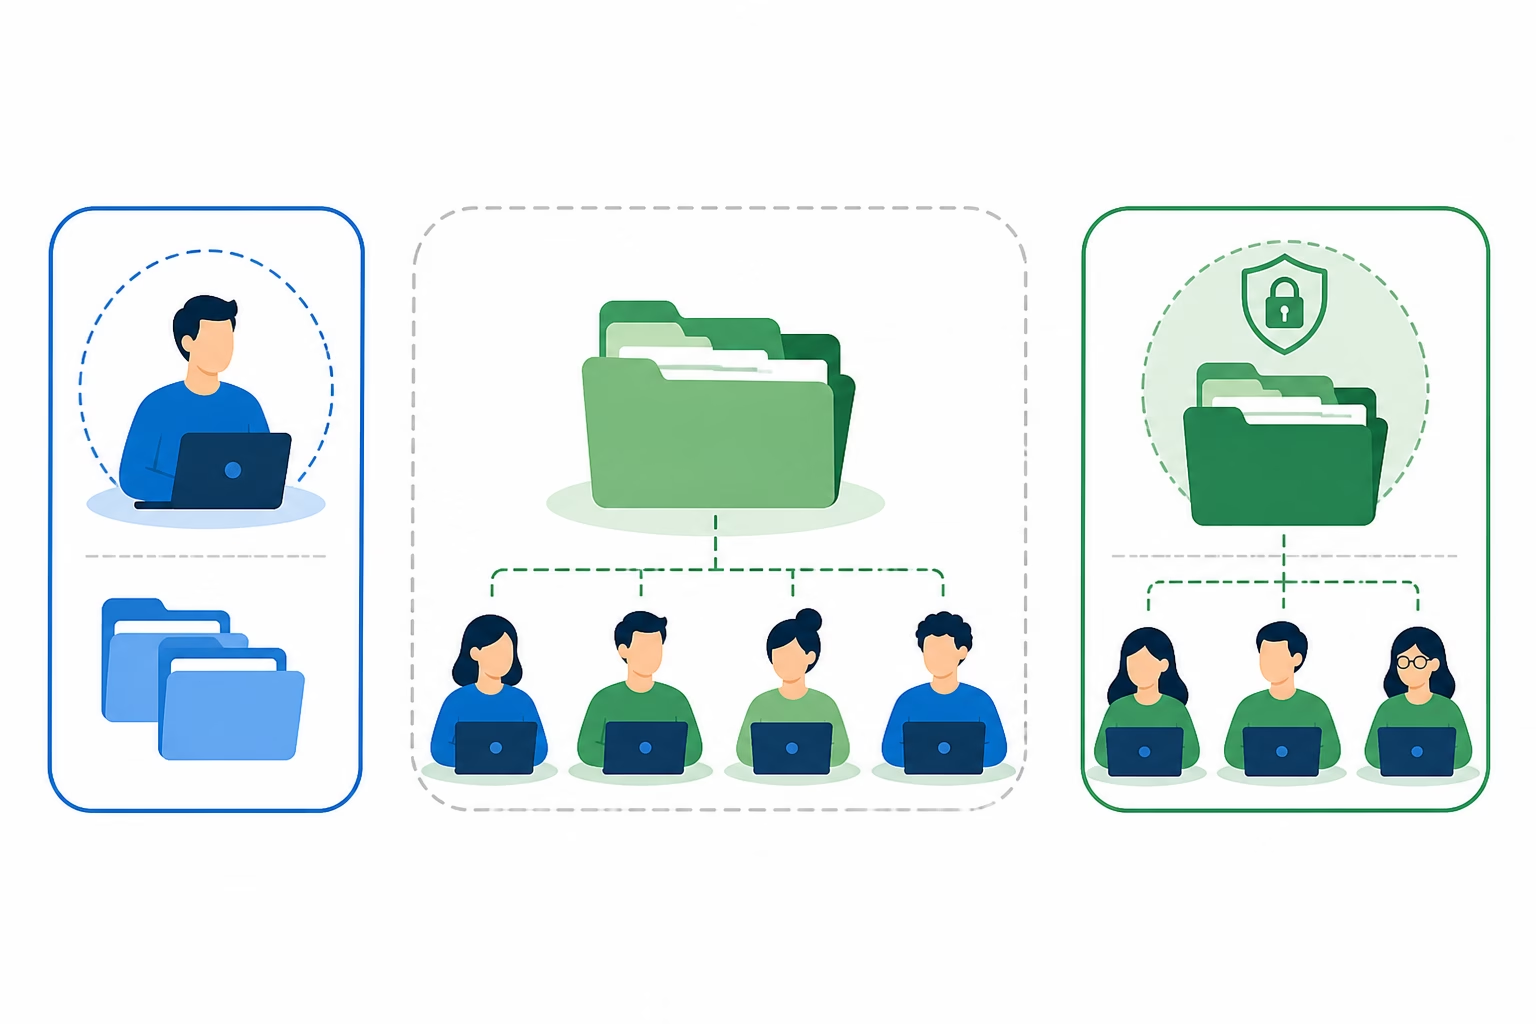
공유 드라이브의 멤버는 기본적으로 그 안의 파일과 폴더를 볼 수 있다. 급여, 인사 평가, 계약 협상 자료를 일반 업무 문서와 같은 드라이브에 넣으면 예외 권한이 늘어나기 쉽다. 계속 접근해야 하는 사람의 구성이 다르다면 별도 공유 드라이브로 분리하는 편이 관리하기 쉽다.
같은 드라이브 안에서 일부 자료만 감춰야 할 때는 액세스가 제한된 하위 폴더를 쓸 수 있다. 다만 공유 드라이브 관리자는 이 폴더에 계속 접근할 수 있으며, 제한 설정을 켜거나 끄는 권한도 관리자에게 있다. 관리자가 허용한 경우 콘텐츠 관리자는 접근자 목록을 조정할 수 있지만 제한 설정 자체를 바꾸지는 못한다. 그러므로 이 기능을 관리자로부터도 숨기는 보관함으로 이해해서는 안 된다. Google의 제한된 액세스 권한 안내에 역할별 범위가 정리돼 있다.
삭제와 구조 변경 권한은 좁게 배분한다
공유 드라이브 관리자는 멤버와 역할을 관리하고 드라이브를 삭제하거나 이름을 바꿀 수 있다. 콘텐츠 관리자는 파일을 만들고 수정할 뿐 아니라 드라이브 안에서 이동하거나 휴지통으로 보낼 수 있다. 참여자는 웹에서 파일을 만들고 수정할 수 있지만 드라이브 안의 파일과 폴더를 이동하거나 휴지통으로 보내지는 못한다. 댓글 작성자와 뷰어는 각각 검토와 열람이 중심이다.
관리자는 멤버와 정책을 맡은 소수에게만 주고, 문서 구조를 정리하거나 삭제해야 하는 운영 담당자에게 콘텐츠 관리자 권한을 주는 식으로 시작할 수 있다. 일반 협업자는 참여자, 검토자는 댓글 작성자나 뷰어로 두면 불필요한 삭제 권한을 줄일 수 있다. 다만 참여자는 데스크톱용 Google Drive와 ChromeOS 파일 앱에서 읽기 전용으로만 접근한다. 이 환경에서 파일을 만들고 편집해야 한다면 콘텐츠 관리자 이상이 필요하다. 자세한 역할 차이는 Google Workspace 학습 센터의 액세스 수준별 권한표에서 확인할 수 있다.
폴더 이동 전에는 소유권보다 접근 경로를 살핀다
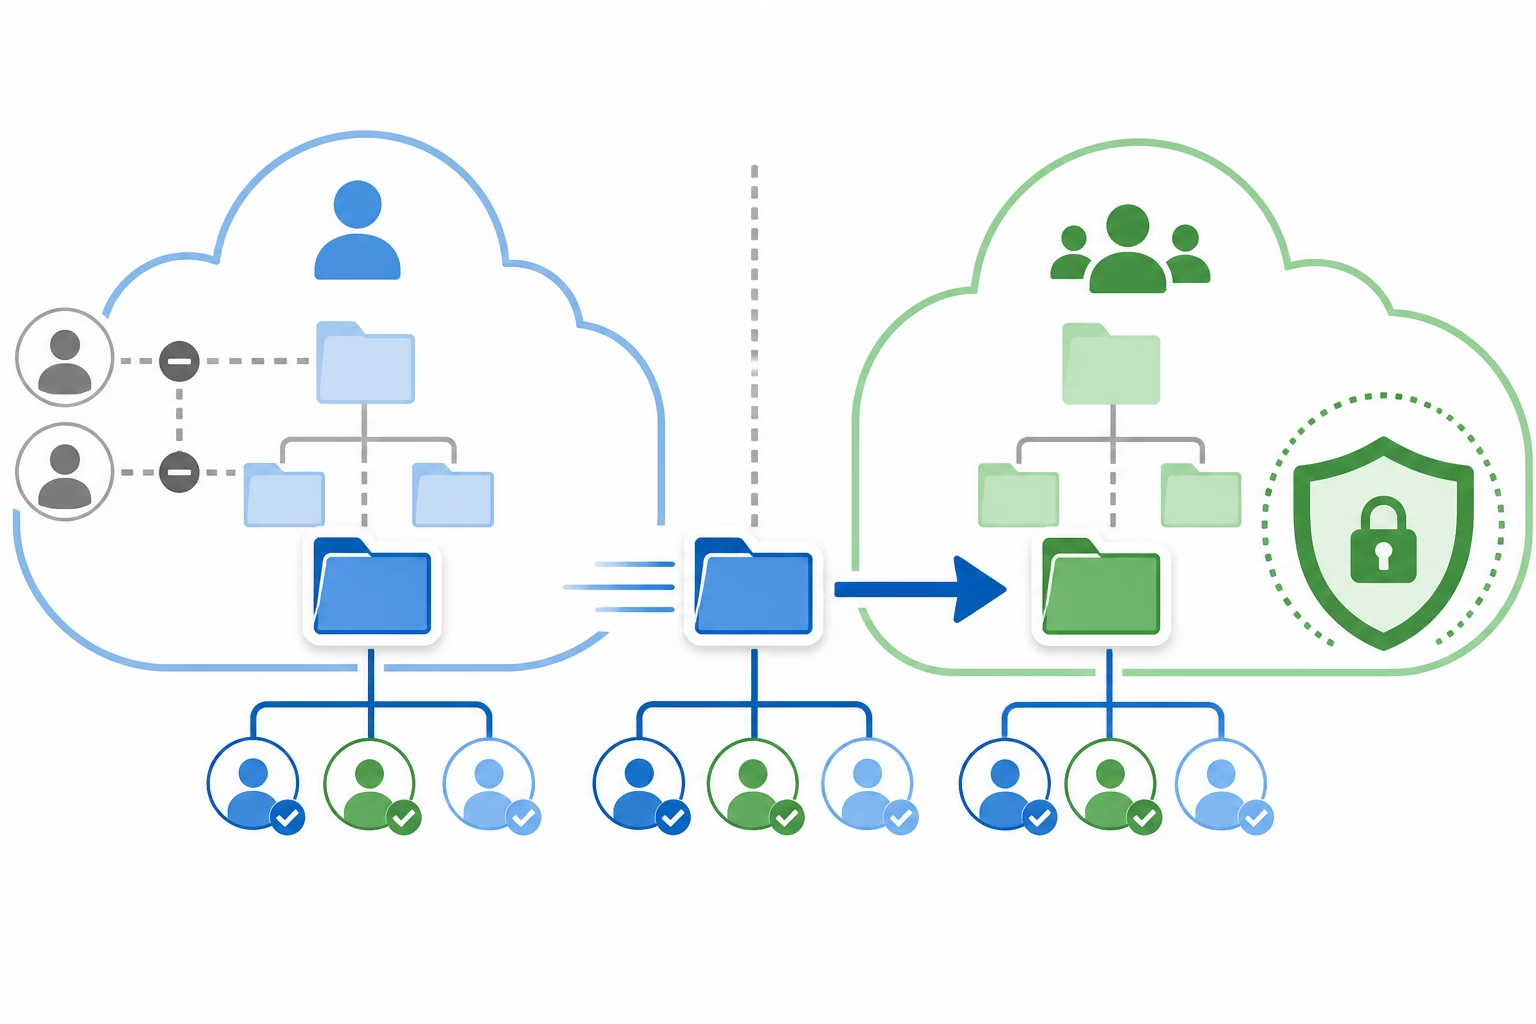
내 드라이브의 파일을 공유 드라이브로 옮기면 작성자는 그대로지만 소유자는 공유 드라이브로 바뀐다. 파일에 직접 부여한 편집자·뷰어 역할은 유지된다. 그러나 원래 상위 폴더에서 상속받은 간접 권한은 복사되지 않으므로, 상위 폴더만 공유받았던 사용자는 새 위치의 파일을 열지 못할 수 있다.
폴더 이동은 영향이 더 넓다. 이동 전에 폴더를 직접 공유받은 사용자는 접근을 유지하며, 기존 편집자는 이동 뒤 콘텐츠 관리자 권한을 갖는다. 반면 상위 폴더를 통해 간접 접근하던 사람은 권한을 잃을 수 있다. 공유 드라이브의 모든 멤버에게 기존의 숨겨진 파일까지 보일 수도 있는데, 액세스가 제한된 폴더는 예외다. 이 때문에 Google은 원래 위치와 대상 위치 모두에서 관리자 권한이 있는 사용자만 폴더를 공유 드라이브로 옮길 수 있도록 한다. 파일과 폴더 이동 시 권한이 달라지는 방식을 먼저 확인해야 한다.
대상 공유 드라이브의 공유 정책이 더 엄격하면 기존 공유 역할이 남아 있어도 실제 접근은 제한될 수 있다. 파일에 이미 걸린 다운로드·복사·인쇄 제한은 대상 드라이브가 더 느슨하더라도 자동으로 풀리지 않는다. 이동 전의 공유 대상 목록만으로 이동 후 접근 결과를 단정하기 어려운 이유다.
대표 자료로 실제 접근을 시험한다
대규모 이동에 앞서 내부 편집자, 보기 전용 사용자, 외부 협력사가 각각 얽힌 대표 폴더를 고르는 편이 안전하다. 파일 3~5개라는 범위는 Google의 공식 기준이 아니라 점검 부담을 낮추기 위한 실무 제안이다. 표본 시험만으로 모든 권한 조합을 보장할 수는 없지만, 직접 공유와 상속 권한이 섞인 곳에서 생기는 누락은 미리 찾을 수 있다.
- 현재 소유자와 직접 공유된 사용자, 상위 폴더를 통해 접근하는 사용자를 구분해 기록한다.
- 시험 폴더를 옮긴 뒤 대표 계정으로 열기, 수정, 다운로드가 실제로 되는지 확인한다.
- 외부 공유와 다운로드·복사·인쇄 제한이 대상 공유 드라이브의 정책에 맞는지 점검한다.
- 문제가 없을 때 나머지 자료를 옮기고 기존 문서나 업무 도구에 저장된 링크도 새 위치에서 시험한다.
공유 드라이브는 팀 자산의 소유와 관리 경계를 정하는 공간이다. 퇴사 뒤에도 조직이 책임질 자료는 공유 드라이브에, 개인 책임 아래 제한적으로 협업할 자료는 내 드라이브에 두는 구분이 출발점이 된다. 민감도나 관리자 구성이 크게 다르다면 한 드라이브에 예외를 쌓기보다 멤버 구성이 다른 드라이브로 나누는 편이 낫다.